
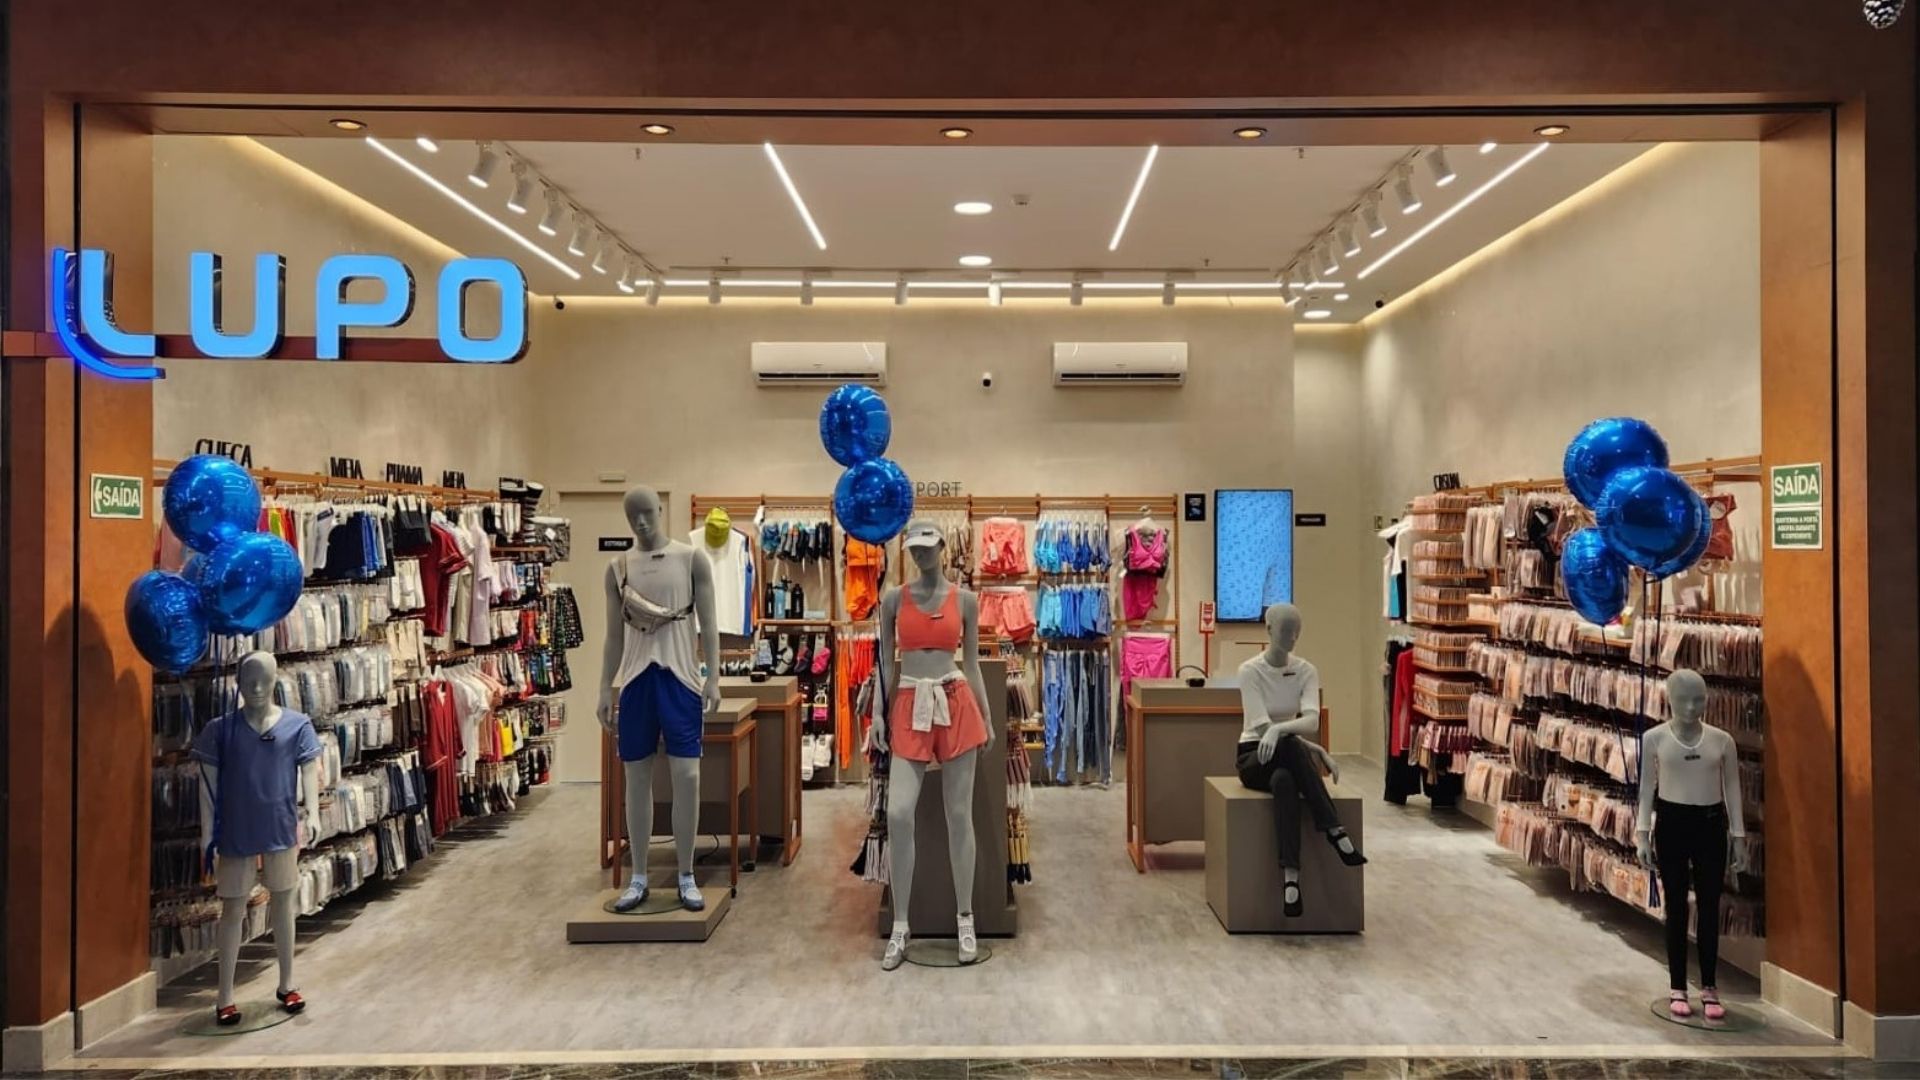
A Lupo, tradicional fabricante de meias e artigos de vestuário, informou nesta sexta-feira (2) ter identificado um incidente de segurança cibernética que permitiu acessos não autorizados a sistemas de gerenciamento de pedidos da companhia entre os dias 18 e 23 de setembro de 2026. O comunicado foi divulgado ao mercado e aos clientes, detalhando o ocorrido e as medidas adotadas. A empresa ressaltou que o episódio não afetou suas operações e que a investigação segue em andamento com apoio especializado.
Segundo a companhia, o incidente envolveu informações relacionadas a compras realizadas entre 2020 e 2023. Os dados potencialmente acessados incluem nome, CPF, e-mail, telefone, endereço de entrega e informações dos pedidos. A Lupo afirmou que, assim que identificou o acesso não autorizado, adotou medidas de segurança e iniciou uma investigação detalhada. A fonte não detalhou quantos clientes podem ter sido impactados nem a extensão exata do acesso indevido.
O que se sabe sobre o incidente
O acesso não autorizado ocorreu em sistemas de gerenciamento de pedidos, plataforma que concentra dados de transações comerciais. A Lupo não especificou se houve invasão por terceiros, falha interna ou outra forma de comprometimento. A empresa apenas confirmou que o incidente foi identificado e que medidas de contenção foram tomadas imediatamente. A investigação, conduzida com apoio especializado, busca esclarecer as circunstâncias e o alcance do episódio.
Os dados possivelmente expostos são de natureza pessoal e podem incluir informações sensíveis sob a ótica da privacidade. Nome e CPF, por exemplo, são considerados dados pessoais identificáveis e, em combinação com endereço e telefone, podem facilitar tentativas de fraude ou golpes. A Lupo, contudo, afirmou que até o momento não há indícios de uso indevido das informações. A companhia reforçou que continuará informando clientes e o mercado sobre eventuais desdobramentos relevantes.
Vídeo: YouTube | Fonte: investnews.com.br
Medidas adotadas pela empresa
Assim que o acesso não autorizado foi identificado, a Lupo adotou medidas de segurança para interromper a exposição e proteger os sistemas. A empresa não detalhou quais foram essas medidas, mas é comum que ações desse tipo incluam isolamento de servidores, revisão de credenciais e monitoramento reforçado. A investigação detalhada, com apoio especializado, está em curso para determinar a origem e o impacto do incidente.
Além das ações técnicas, a Lupo comunicou o caso à Autoridade Nacional de Proteção de Dados (ANPD), conforme previsto na Lei Geral de Proteção de Dados (LGPD). A notificação à autoridade é obrigatória quando o incidente pode acarretar risco ou dano relevante aos titulares dos dados. A empresa também se comprometeu a informar os clientes afetados, embora não tenha divulgado como será feita essa comunicação individual.
O que diz a legislação
Incidentes envolvendo dados pessoais devem ser comunicados à ANPD e aos titulares quando puderem causar risco ou dano relevante aos titulares, conforme as regras da LGPD e da autoridade reguladora. A lei brasileira estabelece prazos e condições para essa comunicação, visando garantir transparência e permitir que os afetados tomem precauções. No caso da Lupo, a empresa confirmou ter feito a notificação à ANPD, mas não informou se já iniciou a comunicação direta aos clientes.
A LGPD prevê que o controlador dos dados deve adotar medidas técnicas e administrativas para proteger os dados pessoais. Em situações de incidente, a autoridade pode solicitar informações adicionais e determinar ações corretivas. A Lupo não mencionou se recebeu qualquer orientação específica da ANPD até o momento. A fonte não detalhou se há investigação formal aberta pela autoridade.
Impacto para os clientes
Clientes que realizaram compras na Lupo entre 2020 e 2023 devem ficar atentos a possíveis tentativas de contato suspeito, como e-mails ou mensagens solicitando dados adicionais. A empresa não informou se haverá algum canal específico para esclarecimentos, mas orientou que os consumidores acompanhem os canais oficiais. A exposição de dados como CPF e endereço pode aumentar o risco de golpes de engenharia social, como phishing direcionado.
Especialistas em segurança recomendam que usuários monitorem suas contas e desconfiem de comunicações inesperadas. A Lupo reforçou que, até o momento, não há indícios de uso indevido das informações, mas a vigilância é recomendada. A empresa afirmou que continuará informando clientes e o mercado sobre eventuais desdobramentos relevantes relacionados ao incidente.
Próximos passos e transparência
A Lupo não estabeleceu um prazo para conclusão da investigação, mas afirmou que manterá a transparência com o mercado e os clientes. A companhia destacou que o incidente não afetou suas operações, indicando que as atividades comerciais seguem normalmente. A comunicação à ANPD foi feita dentro do que determina a legislação, e a empresa aguarda eventuais orientações da autoridade.
O caso reforça a importância da proteção de dados no varejo, especialmente em empresas com grande volume de transações online. A Lupo não divulgou se o incidente teve origem em vulnerabilidade específica ou ação de terceiros. A fonte não detalhou se haverá auditoria independente ou mudanças estruturais nos sistemas de segurança. A empresa se limitou a afirmar que adotou medidas e segue investigando com apoio especializado.
Fonte
- investnews.com.br
- SIGA NO GOOGLE (www.google.com)
- Abrir no YouTube (www.youtube.com)
- Spotify (open.spotify.com)
- Apple Podcasts (podcasts.apple.com)